

全社的な内部統制のチェックリストとは?6要素・42項目の項目例と無料テンプレ

全社的な内部統制のチェックリストとは、統制環境・リスクの評価と対応・統制活動・情報と伝達・モニタリング・ITへの対応という6つの基本的要素ごとに、全社的な内部統制の評価項目と、その整備・運用状況の記録をまとめたものです。実務では、実施基準に評価項目の例として示されている42項目を参考に作成します。
実施基準に評価項目の例として示されている42項目は、6つの基本的要素別に次のように配分されています。
| 基本的要素 | 項目数 |
| 統制環境 | 13項目 |
| リスクの評価と対応 | 4項目 |
| 統制活動 | 7項目 |
| 情報と伝達 | 6項目 |
| モニタリング | 7項目 |
| ITへの対応 | 5項目 |
| 合計 | 42項目 |
本記事では、全社的な内部統制のチェックリストがどのようなものであるかについて、6つの基本的要素別に解説していきます。
内部統制の定義
内部統制とは、基本的に、業務の有効性及び効率性、報告の信頼性、事業活動に関わる法令等の遵守並びに資産の保全の4つの目的が達成されているとの合理的な保証を得るために、業務に組み込まれ、組織内の全ての者によって遂行されるプロセスをいい、統制環境、リスクの評価と対応、統制活動、情報と伝達、モニタリング(監視活動)及びIT(情報技術)への対応の6つの基本的要素から構成されます。
内部統制の目的を達成するため、経営者は、内部統制の基本的要素が組み込まれたプロセスを整備し、そのプロセスを適切に運用していく必要があります。内部統制は、社内規程等に示されることにより具体化されて、組織内の全ての者がそれぞれの立場で理解し遂行することになります。
内部統制|4つの目的・6つの基本的な要素
内部統制は以下の4つの目的が達成されているとの合理的な保証を得るためのプロセスです。
| 内部統制の4つの目的 |
| 業務の有効性及び効率性 |
| 報告の信頼性 |
| 事業活動に関わる法令等の遵守 |
| 資産の保全 |
(注)報告の信頼性には、財務報告の信頼性が含まれる。
引用:「財務報告に係る内部統制の評価及び監査の基準」Ⅰ.1(2023年4月7日改訂)
第1の目的「業務の有効性及び効率性」は、事業活動の目的の達成のため、業務の有効性及び効率性を高めることをいいます。業務の有効性及び効率性に関する内部統制は、業務の達成度及び資源の合理的な利用度を測定・評価し、適切な対応を図る体制を設けることにより、組織が設定した業務の有効性及び効率性に係る目標の達成を支援します。
第2の目的「報告の信頼性」は、組織内及び組織の外部への報告(非財務情報を含む。)の信頼性を確保することをいいます。内部統制報告制度(J-SOX)において、財務報告とは金融商品取引法上の開示書類(有価証券報告書及び有価証券届出書)に記載される財務諸表及び財務諸表に重要な影響を及ぼす可能性のある情報を指します。報告の信頼性に係る内部統制は、重要な事項に虚偽記載が生じることのないよう、必要な体制を整備し、運用するものです。
第3の目的「事業活動に関わる法令等の遵守」は、事業活動に関わる法令その他の規範の遵守を促進することをいいます。法令等の遵守に係る内部統制は、法令等を遵守して事業活動を営むための体制を整備し、運用することであり、これらを通じ、組織の存続及び発展が図られます。
最後の目的である「資産の保全」は、資産の取得、使用及び処分が正当な手続及び承認の下に行われるよう、資産の保全を図ることをいいます。資産には、現金、設備といった有形の資産のほか、知的財産、顧客に関する情報などの無形の資産も含まれます。
4つの目的は、互いに独立して存在するものではなく、相互に密接に関連しています。
以下で示す6つの基本的要素は、内部統制の4つの目的を達成するために必要とされる内部統制の構成部分です。
| 内部統制の6つの基本的要素 |
| 「統制環境」 |
| 「リスクの評価と対応」 |
| 「統制活動」 |
| 「情報と伝達」 |
| 「モニタリング(監視活動)」 |
| 「IT(情報技術)への対応」 |
引用:「財務報告に係る内部統制の評価及び監査の基準」Ⅰ.1(2023年4月7日改訂)
「統制環境」とは、組織が保有する価値基準及び組織の基本的な人事、職務の制度等を総称する概念であり、他の基本的要素の基礎となるものです。これに対して、「リスクの評価と対応」は組織目標の達成を阻害する要因をリスクとして識別し、適切な対応を選択するプロセスを指します。
「統制活動」は、経営者の命令及び指示が適切に実行されることを確保するために定める方針や手続です。また、「情報と伝達」は、必要な情報が組織内外及び関係者相互に正しく伝えられることを確保することをいいます。
「モニタリング」は、内部統制が有効に機能していることを継続的に評価するプロセスです。
そして、「ITへの対応」は、業務の実施において組織の内外のITに対し適時かつ適切に対応することをいいます。
内部統制評価の基本的な流れ
内部統制評価は以下の段階を経て行われます。
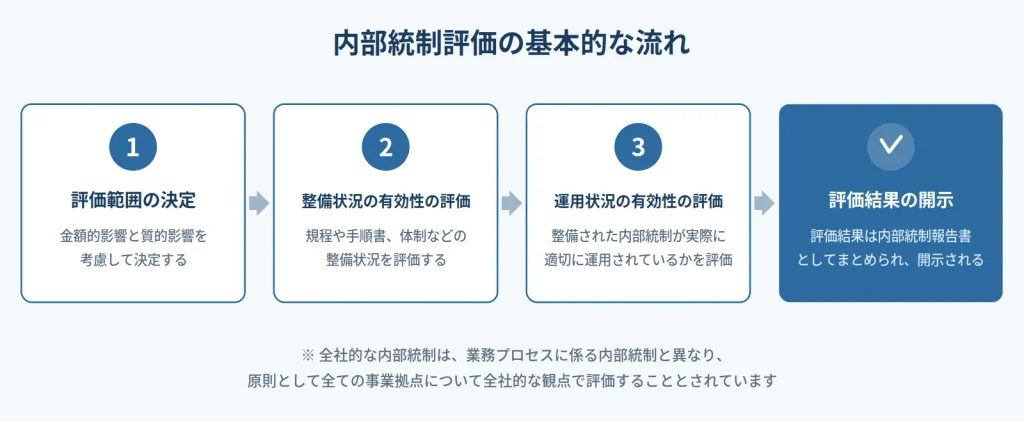
1. 評価範囲の決定:金額的影響(財務数値の構成比率に基づく)と質的影響(リスクの大きさや見積り・予測を伴う取引の性質に基づく)を考慮し、全社的な内部統制、決算・財務報告に係る業務プロセス、決算・財務報告プロセス以外の業務プロセス、ITに係る全般統制の評価範囲を決定します。
全社的な内部統制については、業務プロセスに係る内部統制と異なり、原則として全ての事業拠点について全社的な観点で評価することとされています。
2. 整備状況の有効性の評価:ここでは、内部統制に関連する規程や手順書、体制などの整備状況を評価します。規程や手順が適切に設計されているかは、ウォークスルー(取引の流れを評価するプロセス)を行うことで確認できます。内部統制が規程や方針に従って運用された場合に、財務報告の重要な事項に虚偽記載が発生するリスクを十分に低減できるものとなっているか、が評価の焦点です。
3. 運用状況の有効性の評価:整備された内部統制が実際に適切に運用されているかを評価します。サンプリングテスト(特定期間の証憑を収集し、統制の継続的な運用を評価する方法)により、内部統制の実際の運用状況を確認します。
評価結果は内部統制報告書としてまとめられ、開示されます。
こうした一連の段階を踏むことで、経営者は自社の内部統制が有効に機能しているかどうかを把握できます。
内部統制評価を適切に実行するためには、評価の範囲を適切に決定することが重要です。
評価範囲の決定方法、整備状況の評価で用いるウォークスルー、運用状況の評価で必要となるサンプル件数については、それぞれ次の記事で詳しく解説しています。
内部統制の評価範囲とは?評価の基準や決定のフローを順を追って解説
内部統制のウォークスルーとは|目的や評価の手順と注意点を解説
内部統制評価で必要なサンプル数はどれくらい?一覧表を使って解説!
全社的な内部統制(ELC)そのものの位置づけや、業務プロセスに係る内部統制(PLC)、決算・財務報告プロセス(FSCPまたはFCRP)との違いについては、「全社的な内部統制(ELC)とは?評価方法・CLC・PLCとの違いを解説」で解説しています。
全社的な内部統制の評価にはチェックリストを用いる
実務では、全社的な内部統制の評価にチェックリストが用いられます。ここでいうチェックリストは、次の2つで構成される様式です。
| 構成要素 | 内容 |
| 評価項目 | 6つの基本的要素ごとに「何を確認するか」を並べたものです。実施基準に評価項目の例として示されている42項目を参考に作成します。 |
| 整備・運用状況の記録 | 各評価項目について「実際にどうであったか」と、その評価結果を記録する欄です。 |
なお「チェックリスト」は実務上の呼称で、実施基準に定義されている用語ではありません。実施基準は、内部統制に係る記録として保存することが考えられる事項の例のひとつに「全社的な内部統制の評価にあたって、経営者が採用する評価項目ごとの整備及び運用の状況」を挙げており、この記録を整理するための様式として、実務ではチェックリストが用いられています。
引用:「財務報告に係る内部統制の評価及び監査に関する実施基準」Ⅱ.3(7)①
「実施基準の42項目」がチェックリストのベースになる
チェックリストについては、「財務報告に係る内部統制の評価及び監査に関する実施基準」(以下、「実施基準」)の(参考1)「財務報告に係る全社的な内部統制に関する評価項目の例」に示されている42項目をベースに考えるのが一般的です。
実施基準に示されている42項目は、内部統制の6つの基本的要素ごとに、さまざまな側面を評価できる項目が網羅されています。
実施基準で示されている42項目については、次の記事で詳しく紹介しているので参考にしてください。
全社的な内部統制に関する42の評価項目例とは?実施基準の具体的な内容を紹介
チェックリストは企業の実態に応じて作成する
実施基準に示されている42項目は例示であり、全社的な内部統制の形態は企業の置かれた環境や特性等によって異なるため、必ずしもこの例によらない場合があること、またこの例による場合でも適宜加除修正がありうるとされています。ただし、監査人は、経営者が採用した評価項目が42項目に照らして適切なものとなっているかを確認しますので、項目を加除修正する場合は、その合理的な理由を説明できるよう整理しておくことが実務上重要です。

内部統制の評価のためのチェックリストの項目例
内部統制の評価のためのチェックリストは、内部統制の6つの基本的要素を網羅的に評価するための重要なツールです。
以下では、実施基準の(参考1)に示された42の評価項目の例を、6つの基本的要素別に紹介します。自社のチェックリストを作成する際の出発点として活用してください。
統制環境に関するチェック項目
実施基準の(参考1)では、統制環境について13項目が例示されています。
13項目が問うている観点は、大きく次の5つです。①財務報告の基本方針の明示、会計処理の原則の選択・見積りの客観性、②経営理念・倫理規程に沿った制度の設計・運用と是正、③取締役会・監査役等による経営者の監督と内部監査人・監査人との連携、④役割分担と、権限・責任の明確で適切な委任、⑤人材の確保・育成・適切な評価。
・経営者は、信頼性のある財務報告を重視し、財務報告に係る内部統制の役割を含め、財務報告の基本方針を明確に示しているか。
・適切な経営理念や倫理規程に基づき、社内の制度が設計・運用され、原則を逸脱した行動が発見された場合には、適切に是正が行われるようになっているか。
・経営者は、適切な会計処理の原則を選択し、会計上の見積り等を決定する際の客観的な実施過程を保持しているか。
・取締役会及び監査役等は、財務報告とその内部統制に関し経営者を適切に監督・監視する責任を理解し、実行しているか。
・監査役等は内部監査人及び監査人と適切な連携を図っているか。
・経営者は、問題があっても指摘しにくい等の組織構造や慣行があると認められる事実が存在する場合に、適切な改善を図っているか。
・経営者は、企業内の個々の職能(生産、販売、情報、会計等)及び活動単位に対して、適切な役割分担を定めているか。
・経営者は、信頼性のある財務報告の作成を支えるのに必要な能力を識別し、所要の能力を有する人材を確保・配置しているか。
・信頼性のある財務報告の作成に必要とされる能力の内容は、定期的に見直され、常に適切なものとなっているか。
・責任の割当てと権限の委任が全ての従業員に対して明確になされているか。
・従業員等に対する権限と責任の委任は、無制限ではなく、適切な範囲に限定されているか。
・経営者は、従業員等に職務の遂行に必要となる手段や訓練等を提供し、従業員等の能力を引き出すことを支援しているか。
・従業員等の勤務評価は、公平で適切なものとなっているか。引用:「財務報告に係る内部統制の評価及び監査に関する実施基準」(参考1)財務報告に係る全社的な内部統制に関する評価項目の例
リスクの評価と対応に関するチェック項目
実施基準の(参考1)では、リスクの評価と対応について4項目が例示されています。
4項目が問うている観点は、大きく次の3つです。①適切な階層の経営者・管理者が関与するリスク評価と変化に応じた再評価の仕組み、②企業内外の要因と財務報告への影響の考慮、③不正リスクを動機・原因・背景まで踏み込んで評価すること。
・信頼性のある財務報告の作成のため、適切な階層の経営者、管理者を関与させる有効なリスク評価の仕組みが存在しているか。
・リスクを識別する作業において、企業の内外の諸要因及び当該要因が信頼性のある財務報告の作成に及ぼす影響が適切に考慮されているか。
・経営者は、組織の変更やITの開発など、信頼性のある財務報告の作成に重要な影響を及ぼす可能性のある変化が発生する都度、リスクを再評価する仕組みを設定し、適切な対応を図っているか。
・経営者は、不正に関するリスクを検討する際に、単に不正に関する表面的な事実だけでなく、不正を犯させるに至る動機、原因、背景等を踏まえ、適切にリスクを評価し、対応しているか。引用:「財務報告に係る内部統制の評価及び監査に関する実施基準」(参考1)財務報告に係る全社的な内部統制に関する評価項目の例
統制活動に関するチェック項目
実施基準の(参考1)では、統制活動について7項目が例示されています。
7項目が問うている観点は、大きく次の4つです。①リスクを軽減する統制活動の方針と手続の整備、②職務の分掌の明確化、③統制活動の誠実な実施と誤謬への適切な対応、④妥当性の定期的な検証と改善。
・信頼性のある財務報告の作成に対するリスクに対処して、これを十分に軽減する統制活動を確保するための方針と手続を定めているか。
・経営者は、信頼性のある財務報告の作成に関し、職務の分掌を明確化し、権限や職責を担当者に適切に分担させているか。
・統制活動に係る責任と説明義務を、リスクが存在する業務単位又は業務プロセスの管理者に適切に帰属させているか。
・全社的な職務規程や、個々の業務手順を適切に作成しているか。
・統制活動は業務全体にわたって誠実に実施されているか。
・統制活動を実施することにより検出された誤謬等は適切に調査され、必要な対応が取られているか。
・統制活動は、その実行状況を踏まえて、その妥当性が定期的に検証され、必要な改善が行われているか。引用:「財務報告に係る内部統制の評価及び監査に関する実施基準」(参考1)財務報告に係る全社的な内部統制に関する評価項目の例
情報と伝達に関するチェック項目
実施基準の(参考1)では、情報と伝達について6項目が例示されています。
6項目が問うている観点は、大きく次の4つです。①経営者の方針・指示が財務報告の作成に関わる者に伝わる体制、②会計・財務情報の情報システムへの適切な伝達、③重要な情報の伝達・共有、④内部通報など独立した伝達経路の設定。
・信頼性のある財務報告の作成に関する経営者の方針や指示が、企業内の全ての者、特に財務報告の作成に関連する者に適切に伝達される体制が整備されているか。
・会計及び財務に関する情報が、関連する業務プロセスから適切に情報システムに伝達され、適切に利用可能となるような体制が整備されているか。
・内部統制に関する重要な情報が円滑に経営者及び組織内の適切な管理者に伝達される体制が整備されているか。
・経営者、取締役会、監査役等及びその他の関係者の間で、情報が適切に伝達・共有されているか。
・内部通報の仕組みなど、通常の報告経路から独立した伝達経路が利用できるように設定されているか。
・内部統制に関する企業外部からの情報を適切に利用し、経営者、取締役会、監査役等に適切に伝達する仕組みとなっているか。引用:「財務報告に係る内部統制の評価及び監査に関する実施基準」(参考1)財務報告に係る全社的な内部統制に関する評価項目の例
モニタリングに関するチェック項目
実施基準の(参考1)では、モニタリングについて7項目が例示されています。
7項目が問うている観点は、大きく次の4つです。①日常的モニタリングの業務への組み込みと独立的評価の範囲・頻度の調整、②実施責任者の十分な知識・能力、③結果の適時な検討と是正措置、④不備に関する情報の報告・伝達。
・日常的モニタリングが、企業の業務活動に適切に組み込まれているか。
・経営者は、独立的評価の範囲と頻度を、リスクの重要性、内部統制の重要性及び日常的モニタリングの有効性に応じて適切に調整しているか。
・モニタリングの実施責任者には、業務遂行を行うに足る十分な知識や能力を有する者が指名されているか。
・経営者は、モニタリングの結果を適時に受領し、適切な検討を行っているか。
・企業の内外から伝達された内部統制に関する重要な情報は適切に検討され、必要な是正措置が取られているか。
・モニタリングによって得られた内部統制の不備に関する情報は、当該実施過程に係る上位の管理者並びに当該実施過程及び関連する内部統制を管理し是正措置を実施すべき地位にある者に適切に報告されているか。
・内部統制に係る開示すべき重要な不備等に関する情報は、経営者、取締役会、監査役等に適切に伝達されているか。引用:「財務報告に係る内部統制の評価及び監査に関する実施基準」(参考1)財務報告に係る全社的な内部統制に関する評価項目の例
ITへの対応に関するチェック項目
実施基準の(参考1)では、ITへの対応について5項目が例示されています。
5項目が問うている観点は、大きく次の4つです。①IT戦略・計画の策定とIT環境を踏まえた方針の明示、②手作業統制とIT統制の利用領域の適切な判断、③IT利用により生じる新たなリスクの考慮、④IT全般統制とIT業務処理統制の適切な方針・手続。
・経営者は、ITに関する適切な戦略、計画等を定めているか。
・経営者は、内部統制を整備する際に、IT環境を適切に理解し、これを踏まえた方針を明確に示しているか。
・経営者は、信頼性のある財務報告の作成という目的の達成に対するリスクを低減するため、手作業及びITを用いた統制の利用領域について、適切に判断しているか。
・ITを用いて統制活動を整備する際には、ITを利用することにより生じる新たなリスクが考慮されているか。
・経営者は、ITに係る全般統制及びITに係る業務処理統制についての方針及び手続を適切に定めているか。引用:「財務報告に係る内部統制の評価及び監査に関する実施基準」(参考1)財務報告に係る全社的な内部統制に関する評価項目の例
まとめ
全社的な内部統制のチェックリストは、6つの基本的要素ごとの評価項目と、その整備・運用状況の記録をまとめた様式です。実施基準に例示された42項目を参考に作成します。
ただし、チェックリストそのものが形骸化する可能性もあるので注意が必要です。
チェックリストの評価項目は、定期的に見直しを行い、会社が置かれた外部環境などの変化に柔軟に対応できるようにしておくことが大切です。
よくある質問
全社的な内部統制のチェックリストは何項目必要ですか?
実施基準(参考1)には評価項目の例として42項目が示されていますが、全社的な内部統制の形態は企業の置かれた環境や特性等によって異なるため、必ずしもこの例によらない場合があること、またこの例による場合でも適宜加除修正がありうるとされています。ただし、監査人は、経営者が採用した評価項目が42項目に照らして適切なものとなっているかを確認しますので、項目を加除修正する場合は、その合理的な理由を説明できるよう整理しておくことが実務上重要です。
42の評価項目はどこに記載されていますか?
金融庁が公表している「財務報告に係る内部統制の評価及び監査に関する実施基準」の(参考1)「財務報告に係る全社的な内部統制に関する評価項目の例」に記載されています。基本的要素別の内訳は、統制環境13・リスクの評価と対応4・統制活動7・情報と伝達6・モニタリング7・ITへの対応5で、合計42項目です。
チェックリストは毎期作り直す必要がありますか?
評価項目そのものは、毎期作り直す必要はありません。ただし、企業を取り巻く外部環境や組織構造は変化するため、評価項目が実態と合っているかは定期的に見直す必要があります。組織変更やITシステムの入れ替えなど、財務報告に重要な影響を及ぼす変化があったタイミングでの見直しが特に重要です。
一方、各評価項目についての整備・運用状況の記録は、評価のたびに新しく作成することになります。
全社的な内部統制の評価は、すべての事業拠点が対象になりますか?
原則として、すべての事業拠点について全社的な観点で評価します。業務プロセスに係る内部統制のように売上高等の重要性で評価対象を絞り込む考え方とは異なる点に注意が必要です。ただし、財務報告に対する影響の重要性が僅少である事業拠点については、その重要性を勘案して評価対象としないことも認められています。
内部統制業務DX SaaS「smoove J-SOX」について
「smoove J-SOX」は、内部統制業務の効率化と品質向上を実現するクラウドサービスです。優れた操作性でJ-SOX3点セットの作業時間を50%以上削減(※)でき、内部統制担当者は本来注力すべきJ-SOXの本質的な業務に注力することが可能です。
さらに、全社的な内部統制、整備・運用、ロールフォワード評価まで年間を通じた内部統制業務を一元管理でき、継続的な効率化を実現します。
※当社公認会計士による3点セット作成時間をExcelとsmoove J-SOXで比較計測した結果
本記事は、株式会社WARCに所属する公認会計士が内容を監修しています。 (最終監修:2026年9月)
このページをシェアする


